Canopy
Canopy 是一个 AI 原生区块链平台,通过被称为“嵌套链”(Nested Chains)的特定应用网络,用于创建、启动和开发链上应用。其基础设施提供开发工具、共享安全、治理、互操作性,并为嵌套链作为独立网络运行提供路径。[5]
概述
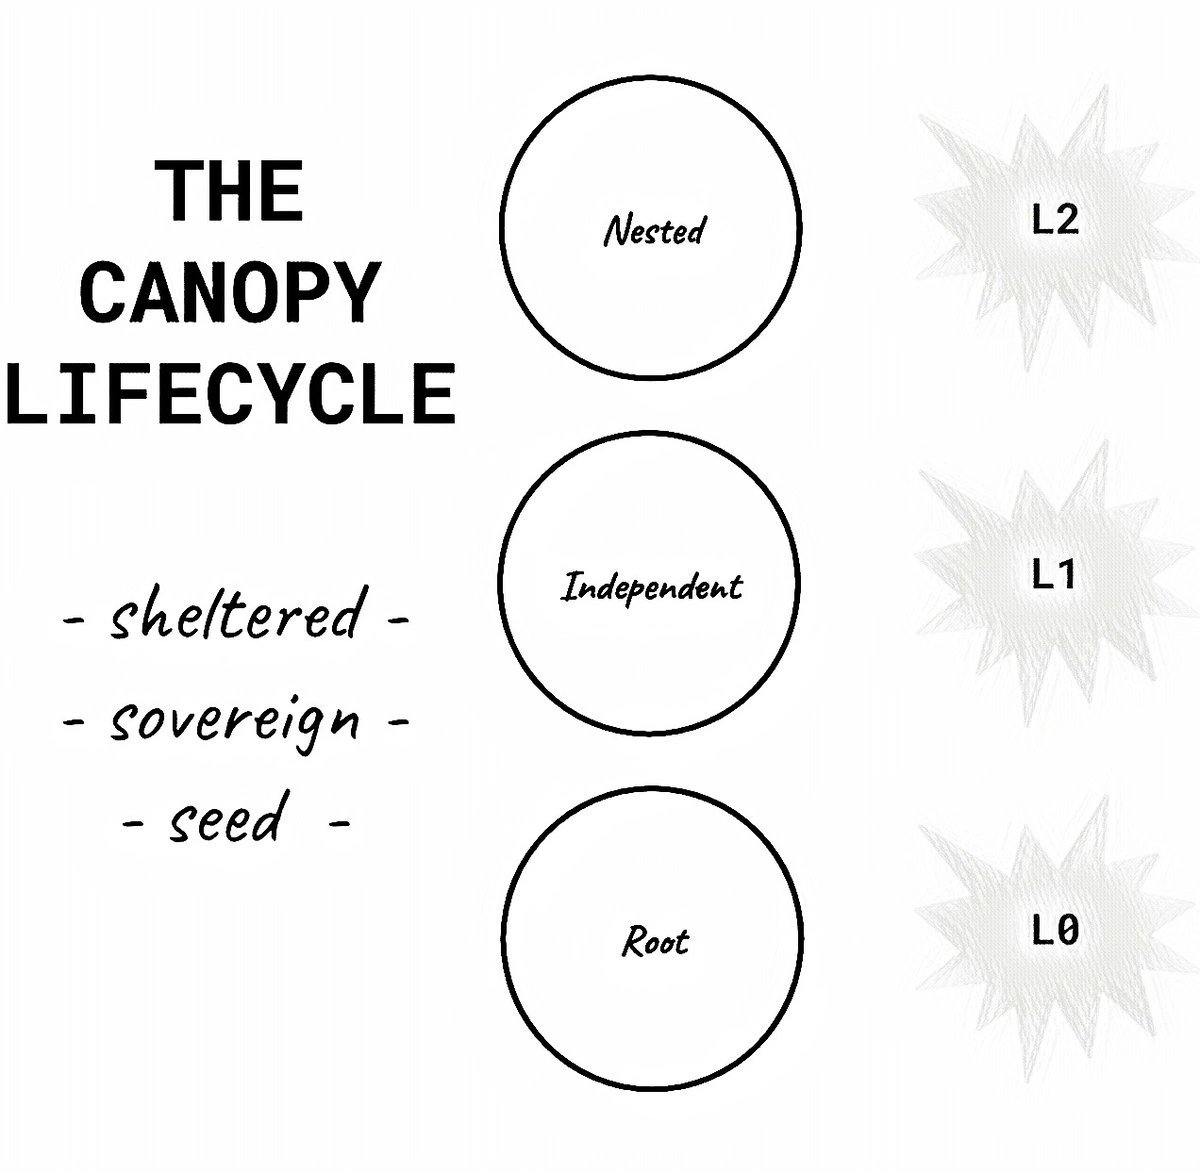
Canopy 是一个 AI 原生平台,用于通过被称为 Nested Chains(嵌套链)的应用特定网络来创建、启动和开发链上应用。它通过让构建者从一个想法开始,利用 AI 开发和完善应用逻辑,并在无需预先管理共识机制、验证者或其他区块链基础设施的情况下创建原型或工作应用,从而简化了开发流程。Canopy 技术栈支持使用包括 Go、TypeScript、Python、Kotlin 和 C# 在内的语言进行应用开发,而 Canopy Terminal 则提供了将完成的应用从开发推向部署的流程。每个 Nested Chain 都可以拥有自己的应用逻辑、规则、经济模型和治理,使开发者能够更好地控制其应用运行的环境。
启动后,Nested Chains 可以利用 Canopy Network 的共享验证者基础设施和加密经济安全性,同时发展自己的用户和经济活动。Canopy 支持 Nested Chains 之间的互操作性,无需第三方桥接,并提供扩展机制,让应用可以跨层或横向扩展。其验证者生态系统使用 CNPY 作为抵押品,验证者可以再质押抵押品以支持多个 Nested Chains。随着应用的成熟,它可以继续使用 Canopy 的共享基础设施,或者向作为独立的 Layer 1 网络运行过渡,提供了一条从最初由共享基础设施支持的应用到更自主的区块链网络的路径。[4]
功能
P2P 安全性
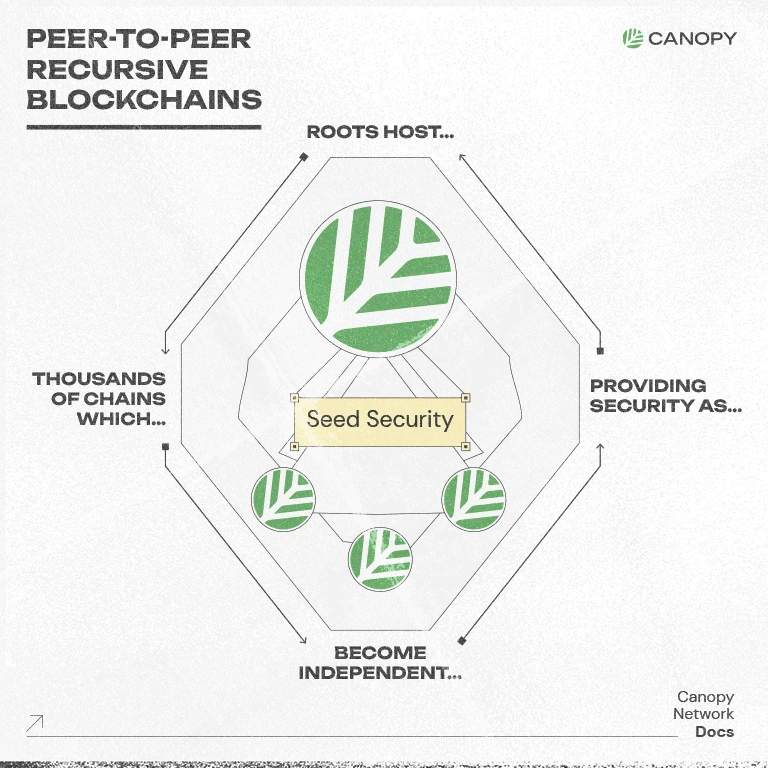
Canopy Network 的点对点(P2P)安全模型采用递归架构,旨在为新启动的特定应用区块链提供安全和基础设施,同时解决与独立 Layer 1 网络相关的冷启动挑战。新链最初在安全根链(Security Root chain)下运行,该根链利用其总锁定价值来帮助抵御恶意收购,提供对既定验证者集的访问,将新链连接到更广泛的 Canopy 生态系统,并通过与外部网络的代币交换实现流动性。该模型还允许代币和经济活动通过区块奖励等机制在参与链之间循环,从而连接不同网络的安全性和流动性。随着单个链的成熟并变得足够独立,它们自身可以作为后续链的安全根,从而创建一个递归结构,由成熟的网络为新网络提供安全和基础设施。该架构结合了类似于 以太坊 dApp 环境的应用开发模型,以及与 Layer 0 基础设施相关的更高网络独立性,其安全结构随着更多区块链加入网络而扩展。 [6]
渐进式主权
渐进式主权(Progressive Sovereignty)是一个 Canopy 框架,允许区块链逐渐独立于外部协议和基础设施运行。主权区块链旨在独立扩展,抵制其利益相关者群体之外各方的审查,保留完整的区块链历史和数据所有权,并在加入或离开安全根时保持历史终局性。它们还可以在不更改底层软件的情况下离开或重新加入安全根,允许网络随着时间的推移向更大的独立性过渡。 [7]
资本高效的再质押
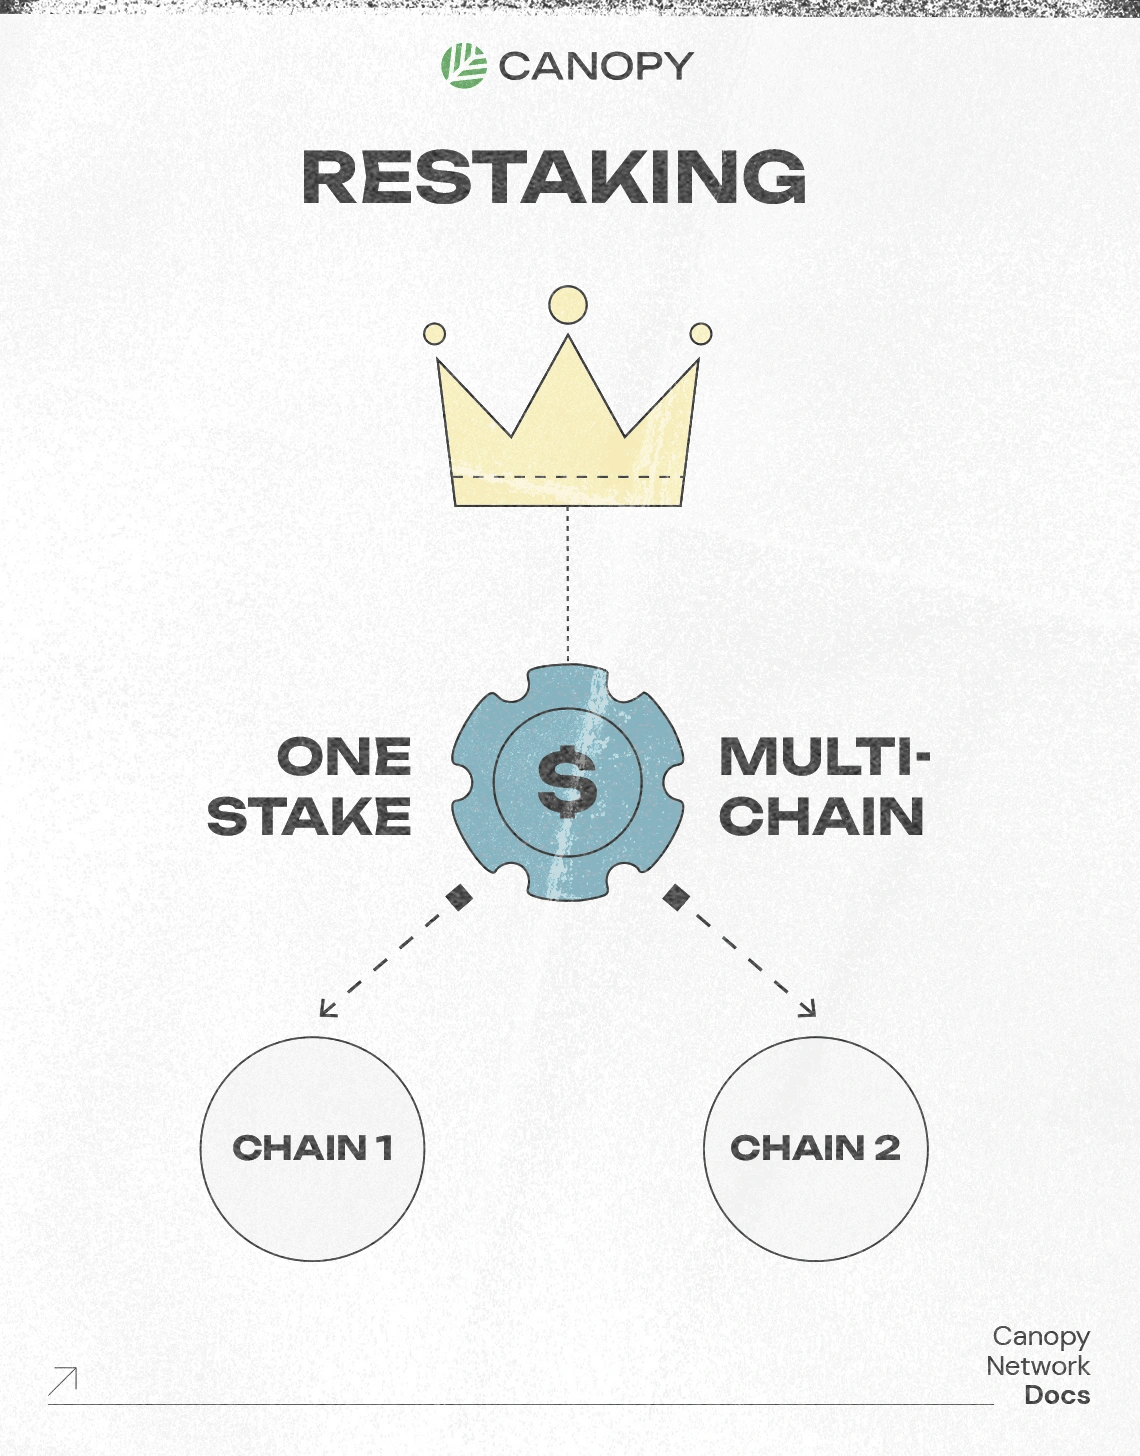
Canopy 的资本高效再质押(Capital-Efficient Restaking)模型允许验证者使用现有的锁定代币作为抵押品来保护多个嵌套链(Nested Chains),而无需为每个网络提供额外的质押。 验证者可以选择支持单个链并获得相应链的原生代币作为补偿,同时根据承诺的质押金额,可以通过安全根获得额外奖励。安全根 DAO 决定一个验证者可以支持多少个嵌套链。该模型让新链通过验证者的参与和社区支持获得安全性,而不是要求它们独立吸引大量资金来实现初始安全。 [8]
链停机救援
Canopy 的链停滞救援(Chain Halt Rescue)机制可帮助嵌套链(Nested Chains)从长期的非活跃状态中恢复,这种状态通常由共识失败导致无法生成新区块。此类停滞可能源于 验证者 停机、协议非确定性或软件漏洞,通常需要识别底层问题、更新并向足够比例的 验证者 集合分发 区块链 软件,并协调 验证者 重启网络。Canopy 的嵌套架构允许安全根(Security Root)自动从停滞中恢复嵌套链,从而减少了 验证者 之间进行长时间手动协调的需求。该机制旨在缩短恢复期,并在嵌套链经历共识相关中断时保持 区块链 运行的连续性。[9]
NestBFT
NestBFT 是 Canopy 为根链(Root Chain)和嵌套链设计的 拜占庭容错 共识机制,旨在提供快速的最终性、验证者 容错能力,并防御 女巫攻击、DDoS、研磨攻击(grinding)和远程攻击。它将 权益证明(PoS)与时间证明(Proof-of-Age)相结合:PoS 提供基于质押的共识、绑定和经济安全性;而时间证明则使用可验证延迟函数(VDFs)来建立可验证的流逝时间,并帮助 节点 在同步时选择正确的链。该协议使用基于实用可验证随机函数(VRF)的领导者选举系统,验证者 的质押量会影响其成为领导者的可能性,而加密输入使得选择过程难以被操纵。NestBFT 还使用 BLS 多重签名聚合和结构化通信流程来降低共识资源需求。
共识过程由多个阶段组成,包括领导者选举、提案、投票、锁定和区块提交,通过投票阶段需要超过三分之二的投票权重。验证者 首先使用 VRF 机制确定候选领导者,随后领导者提议一个区块,验证者 对其进行验证并投票。随后的预提交(precommit)和提交(commit)阶段确立了区块的最终性,之后验证者将最终确定的区块传播给同行。如果某个阶段失败,恢复机制允许验证者交换当前轮次,并通过协议的步进器(pacemaker)移动到更高的安全轮次,使共识得以继续,而无需网络从头开始重启。[10] [11]
Canopy KMS
Canopy KMS 是一个专门构建的密钥管理系统,为 Canopy 的高价值区块链密钥提供签名基础设施,但其本身并不作为钱包使用。它将交易请求与持有和使用私钥的系统隔离开来,在执行前根据预定义的策略对每个请求进行身份验证和评估。Canopy KMS 并不将已签名的交易返回给调用者,而是自行构建、签名并提交经批准的交易,并使用“故障关闭”(fail-closed)策略系统来拒绝不符合要求的请求。该系统支持多种加密方案,包括用于 Canopy 原生交易的 ed25519、用于 EVM 操作的 secp256k1,以及用于多重签名和阈值签名功能的 BLS12-381。其签名基础设施支持国库管理、跨链传输、多重签名签名、链创建和流动性管理等操作,并针对每种交易类型量身定制了控制措施。
Canopy KMS 还为在 Canopy 上启动的嵌套链(Nested Chains)提供密钥管理服务,允许链运营商使用共享的签名基础设施,而无需构建自己的系统。链创建者可以通过 KMS 管理各个链的国库钱包,并配置支出策略。该系统还可以支持托管桥接操作,包括合约部署、中继器和运营商身份以及流动性管理,每项操作都受到相同的基于策略的签名控制。这为 Canopy 及其嵌套链创建了一个通用的签名边界,同时保持私钥与请求交易的应用和服务隔离。[12]
CNPY
CNPY 是 Canopy 网络的原生代币,用于支付交易费用、保障网络安全,以及为安全根链(Security Root)及其嵌套链(Nested Chains)提供验证者激励。用户以 CNPY 支付交易费用,费用根据交易需求和网络状况而定;同时,验证者和委托者通过绑定 CNPY 参与共识,并支持保障各嵌套链安全的委员会。绑定的 CNPY 作为验证者参与的抵押品,遵循协议的行为将获得奖励,而恶意或无效行为将受到包括削减(slashing)在内的惩罚。该网络还可以利用现有的绑定 CNPY 为符合条件的嵌套链提供安全补贴,使新链无需建立独立的验证者集或筹集单独的安全资金即可获得共享的验证者安全性。治理部门可以将部分代币发行定向至 DAO 库,以资助支持更广泛 Canopy 生态系统的活动。[1] [3]
代币经济学
CNPY 的总供应量为 5.6 亿枚,分配情况如下:[1] [3]
- CNPY 区块生产者:70%
- CNPY 质押委托者:10%
- 嵌套链验证者:10%
- 嵌套链质押委托者:10%
治理
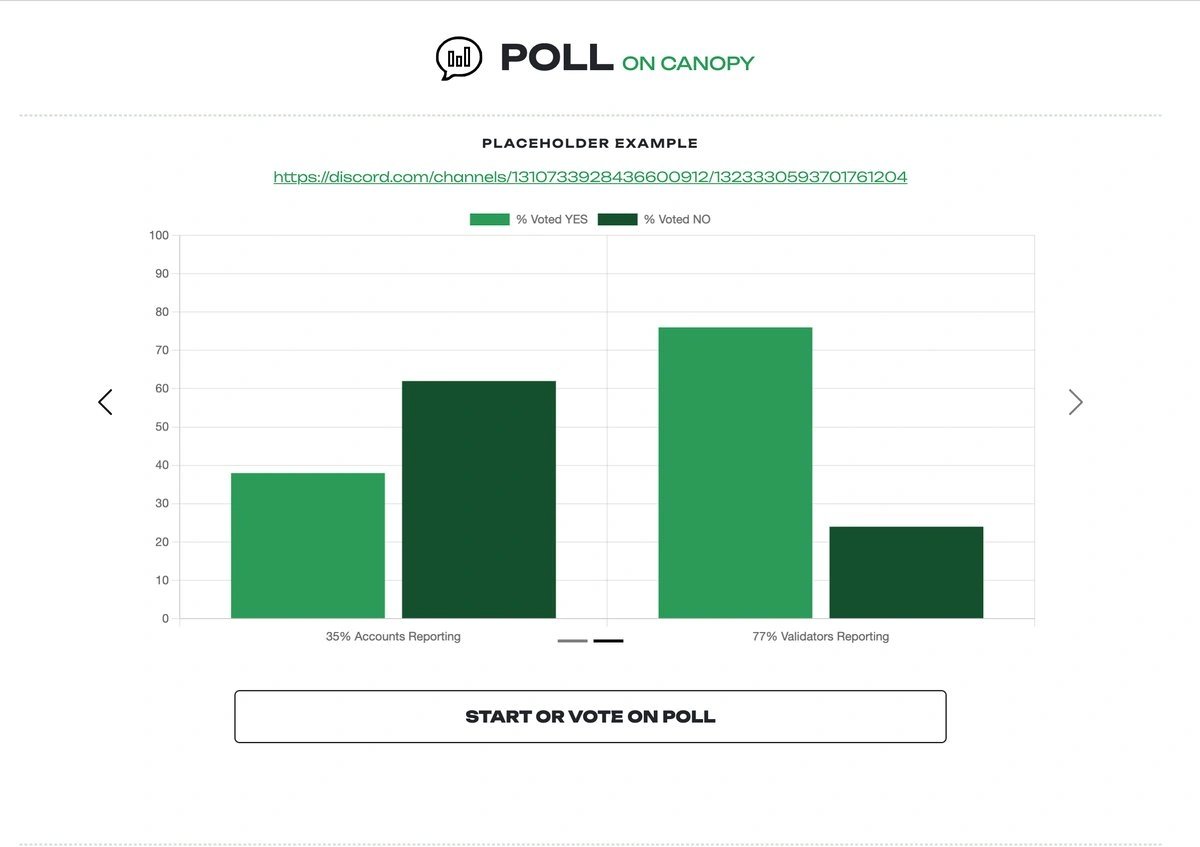
Canopy 的联合治理(United Governance)模型赋予验证者在设定每条链的协议规则方面的核心角色,同时允许其他生态系统参与者提交治理投票和提案。民意调查(Straw polls)通过链上投票来衡量社区情绪,投票结果在持有流动代币的账户和持有锁定代币的验证者之间分别统计。正式提案可以在不修改底层代码的情况下更改某些协议参数,并从链的 DAO 库中分配资金。在更广泛的生态系统层面,Canopy 的嵌套架构允许各个嵌套链(Nested Chains)保留对其自身网络的控制权,同时通过安全根(Security Roots)中的验证者代表进行协调。嵌套链可以选择加入或离开安全根系统,并可以在整个生态系统中就共享标准、倡议和争议解决进行协作。[11]
合作伙伴
- Sonic Boom Ventures
- Scytale
- Arrington Capital
- 分布式资本 (Fenbushi Capital)
- SNZ
- KR1
- Borderless
- CodeCraft Group
- Stakely
- Lavender Fire
- Stake Craft
- Rhino Stake
- Kingnodes
- Easy 2 Stake