Canopy
Canopy는 Nested Chains라고 불리는 애플리케이션 특화 네트워크를 통해 온체인 애플리케이션을 생성, 출시 및 개발하기 위한 AI 네이티브 블록체인 플랫폼입니다. 이 인프라는 개발 도구, 공유 보안, 거버넌스, 상호 운용성 및 Nested Chains가 독립적인 네트워크로 운영될 수 있는 경로를 제공합니다. [5]
개요
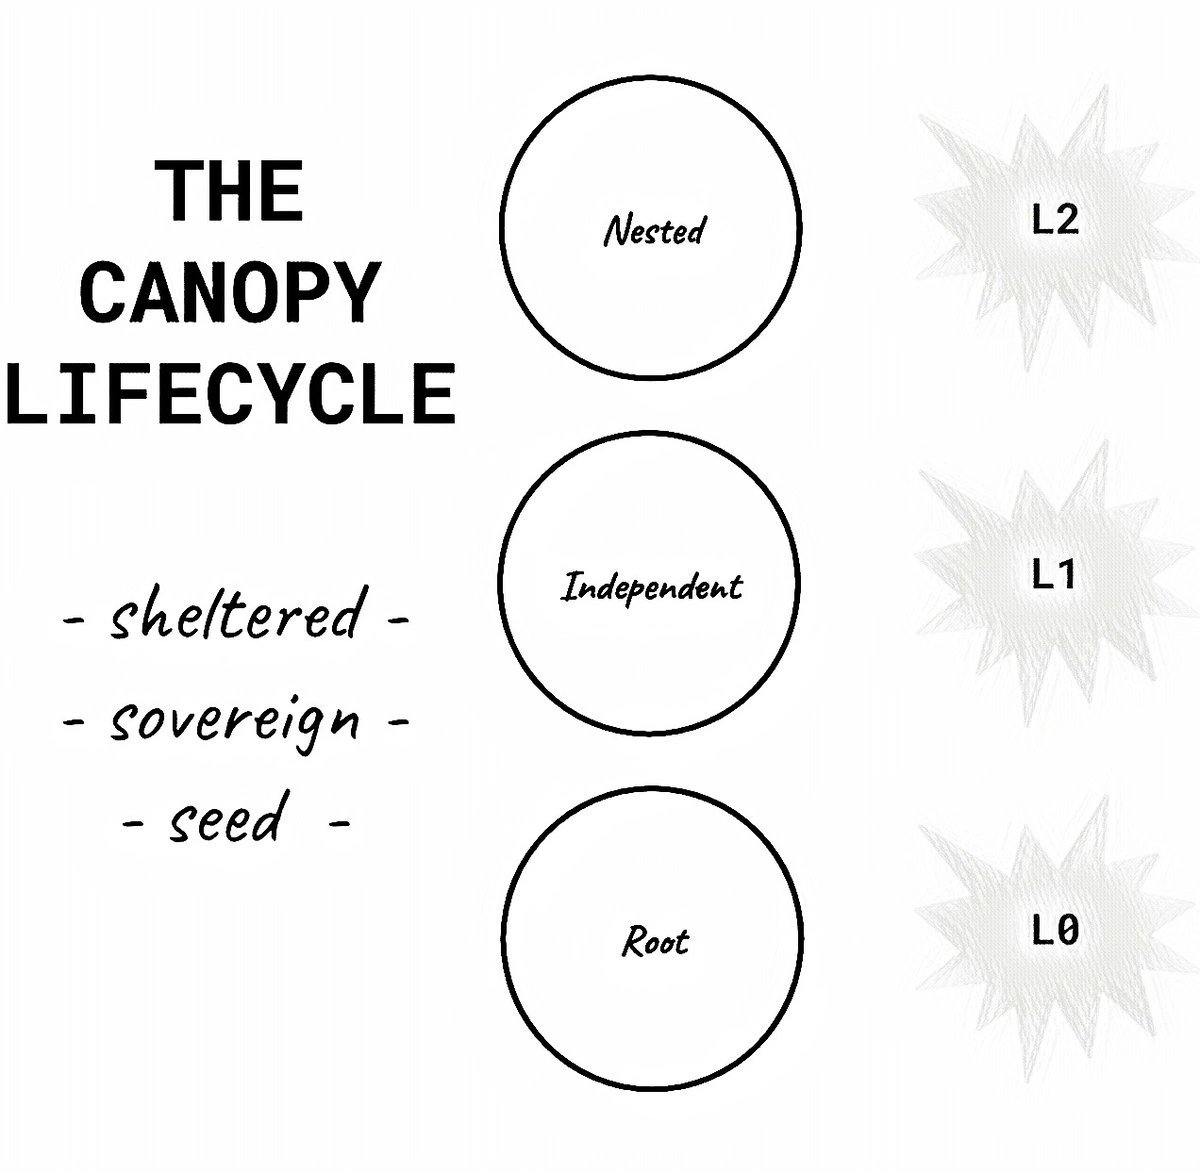
Canopy는 Nested Chains라고 불리는 애플리케이션 전용 네트워크를 통해 온체인 애플리케이션을 생성, 출시 및 개발하기 위한 AI 네이티브 플랫폼입니다. 빌더가 아이디어에서 시작하여 AI를 사용해 애플리케이션 로직을 개발 및 개선하고, 합의 메커니즘, 검증인 또는 기타 블록체인 인프라를 먼저 관리할 필요 없이 프로토타입이나 작동하는 애플리케이션을 만들 수 있도록 하여 개발을 단순화합니다. Canopy Stack은 Go, TypeScript, Python, Kotlin, C#을 포함한 언어를 사용하여 애플리케이션 개발을 지원하며, Canopy Terminal은 완료된 애플리케이션을 개발에서 배포로 이동시키는 프로세스를 제공합니다. 각 Nested Chain은 고유한 애플리케이션 로직, 규칙, 경제 모델 및 거버넌스를 가질 수 있어 개발자에게 애플리케이션이 작동하는 환경에 대한 더 큰 통제권을 부여합니다.
출시 후 Nested Chains는 자체 사용자 및 경제 활동을 개발하는 동안 Canopy Network의 공유 검증인 인프라와 암호경제적 보안을 사용할 수 있습니다. Canopy는 제3자 브리지 없이 Nested Chains 간의 상호 운용성을 지원하며, 애플리케이션이 레이어 전체 또는 측면으로 확장할 수 있도록 하는 확장 메커니즘을 제공합니다. Canopy의 검증인 생태계는 CNPY를 담보로 사용하며, 검증인은 여러 Nested Chains를 지원하기 위해 담보를 리스테이킹할 수 있습니다. 애플리케이션이 성숙해짐에 따라 Canopy의 공유 인프라를 계속 사용하거나 독립적인 레이어 1 네트워크로 운영되도록 전환할 수 있으며, 이는 초기 공유 인프라의 지원을 받는 애플리케이션에서 보다 자율적인 블록체인 네트워크로 나아가는 경로를 제공합니다. [4]
Features
P2P Security
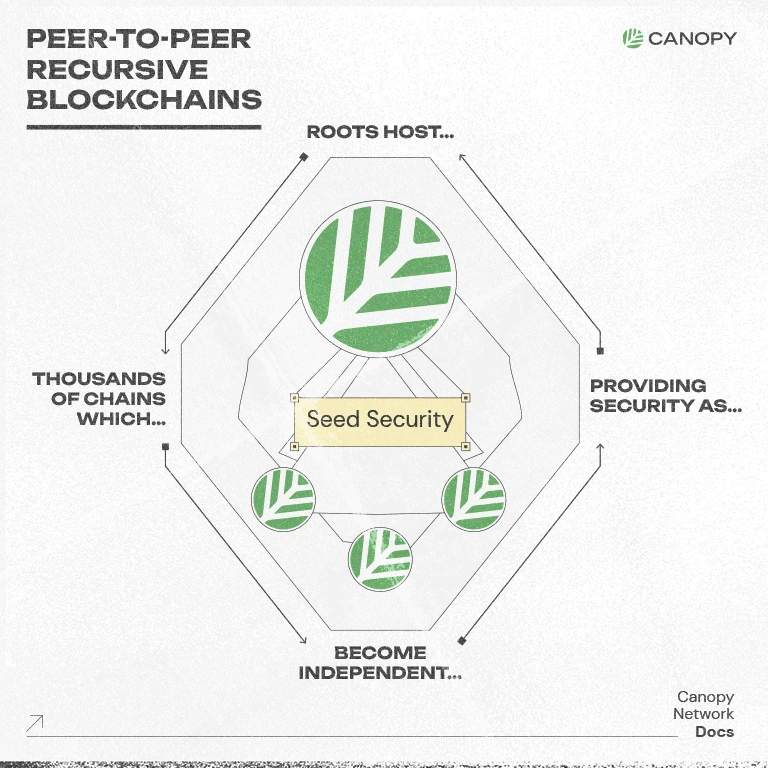
캐노피 네트워크(Canopy Network)의 P2P 보안 모델은 독립적인 Layer 1 네트워크와 관련된 콜드 스타트 문제를 해결하는 동시에, 새롭게 출시된 애플리케이션 특화 blockchains에 보안과 인프라를 제공하도록 설계된 재귀적 아키텍처를 사용합니다. 새로운 체인들은 초기에는 보안 루트(Security Root) 체인 아래에서 운영되며, 보안 루트 체인은 자신의 total locked value를 사용하여 적대적 인수를 방지하고, 기구축된 validator 세트에 대한 접근을 제공하며, 새로운 체인을 더 넓은 캐노피 생태계에 연결하고, 외부 네트워크와의 토큰 스왑을 통해 유동성을 가능하게 합니다. 또한 이 모델은 블록 보상과 같은 메커니즘을 통해 참여 체인 간에 토큰과 경제 활동이 순환되도록 하여 서로 다른 네트워크의 보안과 유동성을 연결합니다. 개별 체인이 성숙해지고 충분히 독립적이 되면, 그들 자체가 후속 체인들을 위한 보안 루트 역할을 수행할 수 있으며, 이를 통해 기구축된 네트워크가 새로운 네트워크에 보안과 인프라를 제공하는 재귀적 구조를 형성합니다. 이 아키텍처는 Ethereum's dApp 환경과 유사한 애플리케이션 개발 모델과 Layer 0 인프라와 관련된 더 큰 네트워크 독립성을 결합하며, 추가적인 blockchains이 네트워크에 합류함에 따라 보안 구조가 확장됩니다. [6]
Progressive Sovereignty
점진적 주권(Progressive Sovereignty)은 blockchains이 외부 프로토콜 및 인프라로부터 점진적으로 독립하여 운영될 수 있도록 하는 캐노피의 프레임워크입니다. 주권형 blockchains은 독립적으로 확장하고, 이해관계자 기반 외부의 당사자에 의한 검열에 저항하며, 완전한 blockchain 이력 및 데이터 소유권을 보유하고, 보안 루트에 합류하거나 떠날 때 역사적 최종성(historical finality)을 유지하도록 설계되었습니다. 또한 기본 소프트웨어를 변경하지 않고도 보안 루트를 떠나거나 다시 합류할 수 있어, 네트워크가 시간이 지남에 따라 더 큰 독립성을 향해 전환할 수 있도록 합니다. [7]
Capital Efficient Restaking
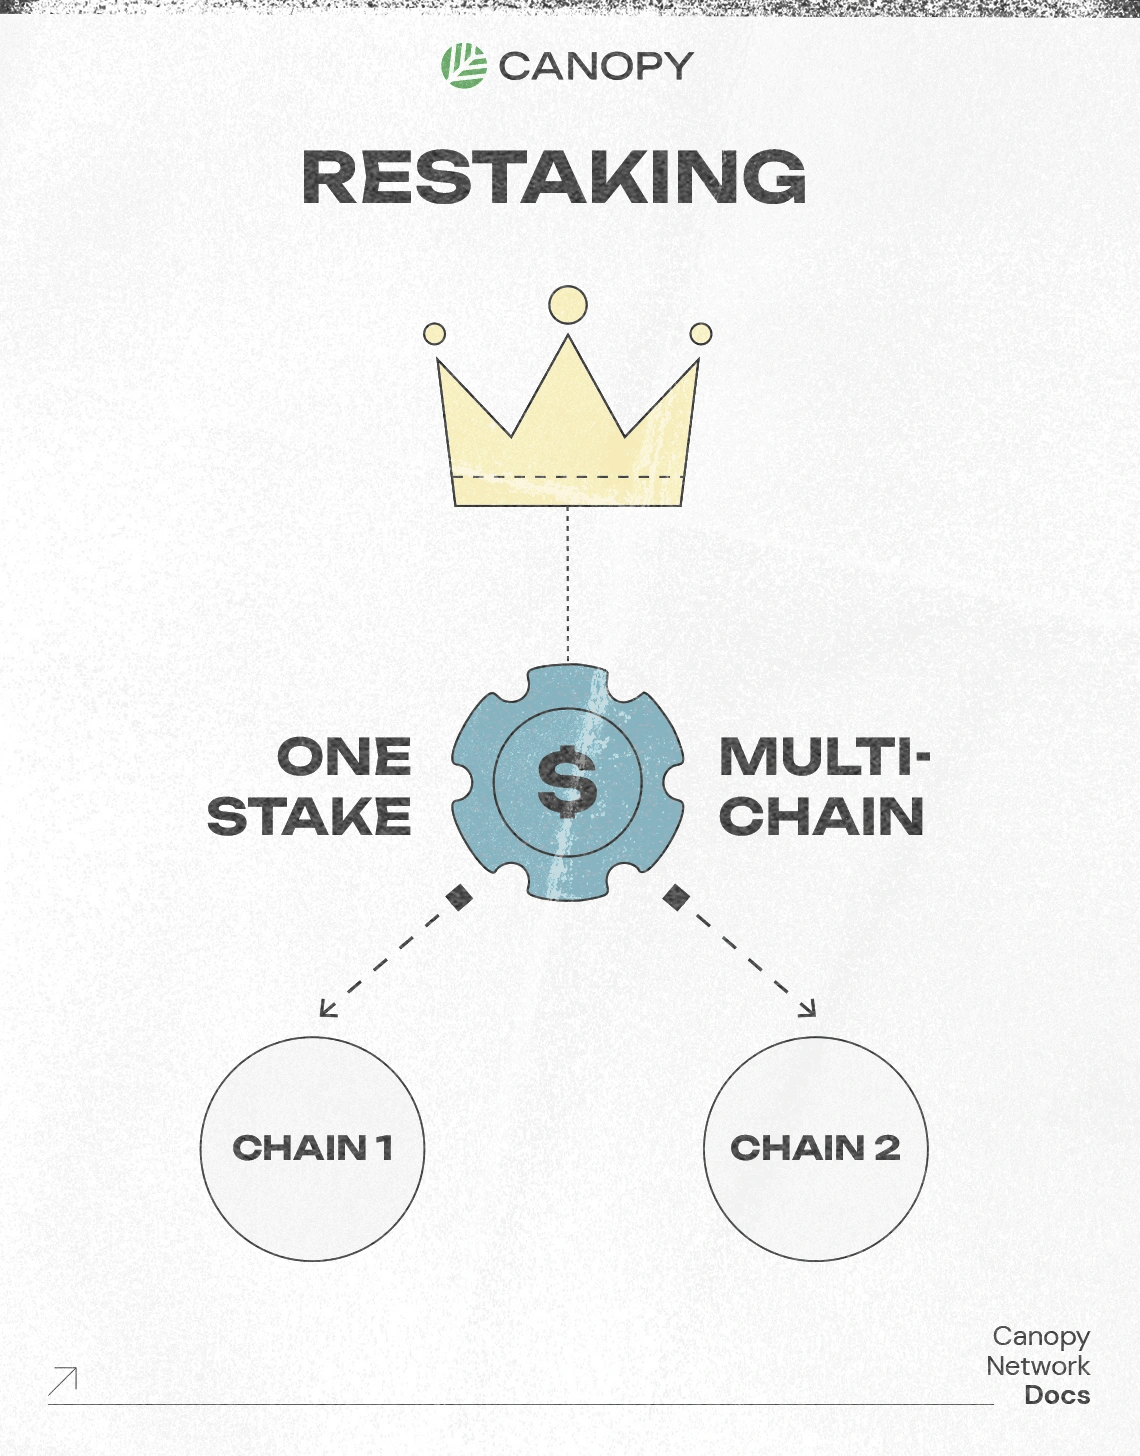
캐노피의 자본 효율적 리스테이킹(Capital-Efficient Restaking) 모델은 validators가 각 네트워크에 대해 추가적인 스테이크를 제공하지 않고도 기존에 잠긴 토큰을 collateral로 사용하여 여러 중첩 체인(Nested Chains)을 보호할 수 있게 합니다. Validators는 개별 체인을 지원하도록 선택(opt-in)하고 보상으로 해당 체인의 네이티브 토큰을 받을 수 있으며, 약정된 스테이크 양에 따라 보안 루트를 통해 추가 보상을 받을 수도 있습니다. 보안 루트 DAO는 validator가 지원할 수 있는 중첩 체인의 수를 결정합니다. 이 모델은 새로운 체인이 초기 보안을 위해 상당한 자본을 독립적으로 유치할 필요 없이, validator의 참여와 커뮤니티 지원을 통해 보안을 확보할 수 있게 해줍니다. [8]
Chain Halt Rescue
Canopy의 Chain Halt Rescue 메커니즘은 합의 실패로 인해 새로운 블록 생성이 중단되는 장기적인 비활성 상태로부터 중첩 체인(Nested Chains)이 복구되도록 돕습니다. 이러한 중단은 validator의 가동 중단, 프로토콜의 비결정성 또는 소프트웨어 버그로 인해 발생할 수 있으며, 근본적인 문제를 식별하고, blockchain 소프트웨어를 업데이트하여 validator 집합의 충분한 부분에 배포하고, 네트워크 재시작을 위해 validators를 조정하는 과정이 필요할 수 있습니다. Canopy의 중첩 구조를 통해 Security Root는 중단된 중첩 체인을 자동으로 복구할 수 있으며, 이는 validators 간의 광범위한 수동 조정 필요성을 줄여줍니다. 이 메커니즘은 중첩 체인이 합의 관련 장애를 겪을 때 복구 기간을 단축하고 blockchain 운영의 연속성을 유지하는 것을 목표로 합니다. [9]
NestBFT
NestBFT는 Root Chain과 중첩 체인을 위한 Canopy의 Byzantine Fault Tolerant consensus mechanism으로, 빠른 최종성(finality), validator 결함 허용, 그리고 Sybil, DDoS, 그라인딩(grinding), 장거리 공격(long-range attacks)과 같은 공격에 대한 보호를 제공하도록 설계되었습니다. 이는 Proof-of-Stake와 시간 증명(Proof-of-Age)을 결합합니다. PoS는 지분 기반 합의, 본딩(bonding) 및 경제적 보안을 제공하며, 시간 증명은 VDF(Verifiable Delay Functions)를 사용하여 검증 가능한 경과 시간을 설정하고 nodes가 동기화 시 올바른 체인을 선택하도록 돕습니다. 이 프로토콜은 실용적인 VRF(Verifiable Random Function) 기반의 리더 선출 시스템을 사용하며, validator의 지분이 리더가 될 확률에 영향을 미치는 동시에 암호학적 입력을 통해 선택 과정을 조작하기 어렵게 만듭니다. 또한 NestBFT는 BLS 멀티 시그니처 집계와 구조화된 통신 프로세스를 사용하여 합의 리소스 요구 사항을 줄입니다.
합의 프로세스는 리더 선출, 제안, 투표, 잠금 및 블록 확정(commitment)을 포함하는 여러 단계로 구성되며, 투표 단계를 통과하려면 투표권의 3분의 2 이상이 필요합니다. Validators는 먼저 VRF 메커니즘을 사용하여 리더 후보를 결정하고, 그 후 리더가 블록을 제안하면 validators가 이를 검증하고 투표합니다. 이후의 precommit 및 commit 단계는 블록의 최종성을 확립하며, 그 후 검증자들은 확정된 블록을 피어에게 전파합니다. 특정 단계가 실패할 경우, 복구 메커니즘을 통해 검증자들은 현재 라운드를 교환하고 프로토콜의 페이스메이커(pacemaker)를 통해 더 높은 안전 라운드로 이동할 수 있으며, 이를 통해 네트워크를 처음부터 재시작하지 않고도 합의를 계속할 수 있습니다. [10] [11]
Canopy KMS
Canopy KMS는 지갑 역할을 수행하지 않으면서 Canopy의 고가치 blockchain 키를 위한 서명 인프라를 제공하는 목적 기반 키 관리 시스템입니다. 이 시스템은 트랜잭션 요청을 개인 키를 보유하고 사용하는 시스템으로부터 분리하며, 실행 전 모든 요청을 사전 정의된 정책에 따라 인증하고 평가합니다. Canopy KMS는 서명된 트랜잭션을 호출자에게 반환하는 대신, 승인된 트랜잭션을 직접 생성, 서명 및 제출하며, 필수 조건을 충족하지 않는 요청을 거부할 수 있는 fail-closed 정책 시스템을 사용합니다. 이 시스템은 Canopy 네이티브 트랜잭션을 위한 ed25519, EVM 작업을 위한 secp256k1, 그리고 multisignature 및 임계값 서명 기능을 위한 BLS12-381을 포함한 여러 암호화 체계를 지원합니다. 서명 인프라는 재무 관리, 크로스 체인 전송, multisignature 서명, 체인 생성 및 유동성 관리와 같은 작업을 지원하며, 각 트랜잭션 유형에 맞춤화된 제어 기능을 갖추고 있습니다.
또한 Canopy KMS는 Canopy에서 출시된 중첩 체인(Nested Chains)을 위한 키 관리 서비스를 제공하여, 체인 운영자가 자체 시스템을 구축하는 대신 공유 서명 인프라를 사용할 수 있도록 합니다. 체인 생성자는 구성 가능한 지출 정책과 함께 KMS를 통해 개별 체인의 재무 지갑을 관리할 수 있습니다. 또한 이 시스템은 컨트랙트 배포, 릴레이어 및 운영자 신원, 유동성 관리를 포함한 관리형 브리지 운영을 지원할 수 있으며, 각 작업은 동일한 정책 기반 서명 제어의 대상이 됩니다. 이를 통해 개인 키를 트랜잭션을 요청하는 애플리케이션 및 서비스로부터 격리된 상태로 유지하면서 Canopy와 중첩 체인을 위한 공통 서명 경계를 생성합니다. [12]
CNPY
CNPY는 Canopy 네트워크의 네이티브 토큰으로, Security Root와 그에 속한 Nested Chain 전반에 걸쳐 트랜잭션 수수료, 네트워크 보안, 그리고 검증자 인센티브를 위해 사용됩니다. 사용자는 CNPY로 트랜잭션 수수료를 지불하며, 수수료는 트랜잭션 요구 사항과 네트워크 상태에 따라 결정됩니다. 한편, 검증자와 위임자는 CNPY를 본딩(Bonding)하여 합의에 참여하고 개별 Nested Chain을 보호하는 위원회를 지원합니다. 본딩된 CNPY는 검증자 참여를 위한 담보 역할을 하며, 프로토콜 준수에 따른 보상이 지급되고 악의적이거나 유효하지 않은 행동에 대해서는 슬래싱(Slashing)을 포함한 처벌이 적용됩니다. 또한 네트워크는 기존에 본딩된 CNPY를 사용하여 적격한 Nested Chain의 보안을 보조할 수 있으며, 이를 통해 새로운 체인은 독립적인 검증자 세트를 구축하거나 별도의 보안 자본을 조달하지 않고도 공유된 검증자 보안을 이용할 수 있습니다. 거버넌스는 토큰 발행량의 일부를 DAO 금고로 배정하여 광범위한 Canopy 생태계를 지원하는 활동에 자금을 지원할 수 있습니다. [1] [3]
토큰노믹스 (Tokenomics)
CNPY의 총 공급량은 5억 6천만 개이며 다음과 같이 분배됩니다: [1] [3]
- CNPY 블록 생성자 (Block Producers): 70%
- CNPY 스테이커 위임 (Staker Delegate): 10%
- Nested Chain 검증자 (Validators): 10%
- Nested Chain 스테이커 위임 (Staker Delegate): 10%
Governance
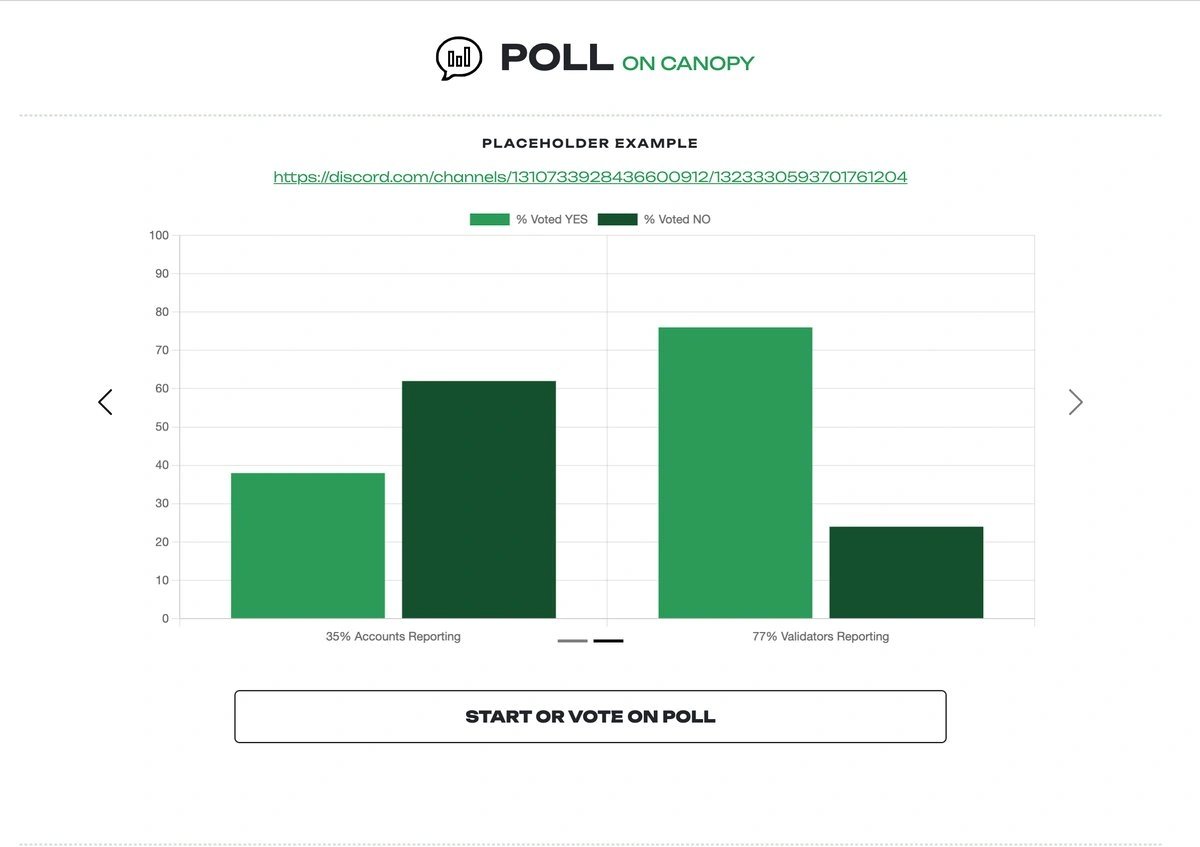
Canopy의 통합 거버넌스(United Governance) 모델은 검증자(validators)에게 각 체인의 프로토콜 규칙을 설정하는 중심 역할을 부여하는 동시에, 다른 생태계 참여자들이 거버넌스 투표 및 제안을 제출할 수 있도록 허용합니다. 여론 조사(Straw polls)를 통해 커뮤니티의 정서를 측정하는 온체인 투표가 가능하며, 투표 결과는 유동성 토큰을 보유한 계정과 잠금된 토큰을 보유한 검증자 간에 분리되어 집계됩니다. 정식 제안(Formal proposals)을 통해 기본 코드를 수정하지 않고도 특정 프로토콜 매개변수를 변경하거나 체인의 DAO 금고에서 자금을 분배할 수 있습니다. 더 넓은 생태계 수준에서 Canopy의 중첩 구조(nested architecture)는 개별 중첩 체인(Nested Chains)이 자체 네트워크에 대한 통제권을 유지하면서도 보안 루트(Security Roots) 내의 검증자 대표성을 통해 조율할 수 있게 합니다. 중첩 체인은 보안 루트 시스템에 참여하거나 탈퇴할 수 있는 선택권을 가지며, 생태계 전반에 걸쳐 공유 표준, 이니셔티브 및 분쟁 해결을 위해 협력할 수 있습니다. [11]
파트너십
- Sonic Boom Ventures
- Scytale
- Arrington Capital
- Fenbushi Capital
- SNZ
- KR1
- Borderless
- CodeCraft Group
- Stakely
- Lavender Fire
- Stake Craft
- Rhino Stake
- Kingnodes
- Easy 2 Stake